
Use IA no trabalho sem vazar dados da empresa.
A Red Access bloqueia o envio de documentos e dados sensíveis para ChatGPT, Copilot e outras ferramentas de IA, e impede o uso das que a empresa não liberou. No navegador e nos apps de desktop, sem instalar agente.
O que é a Red Access
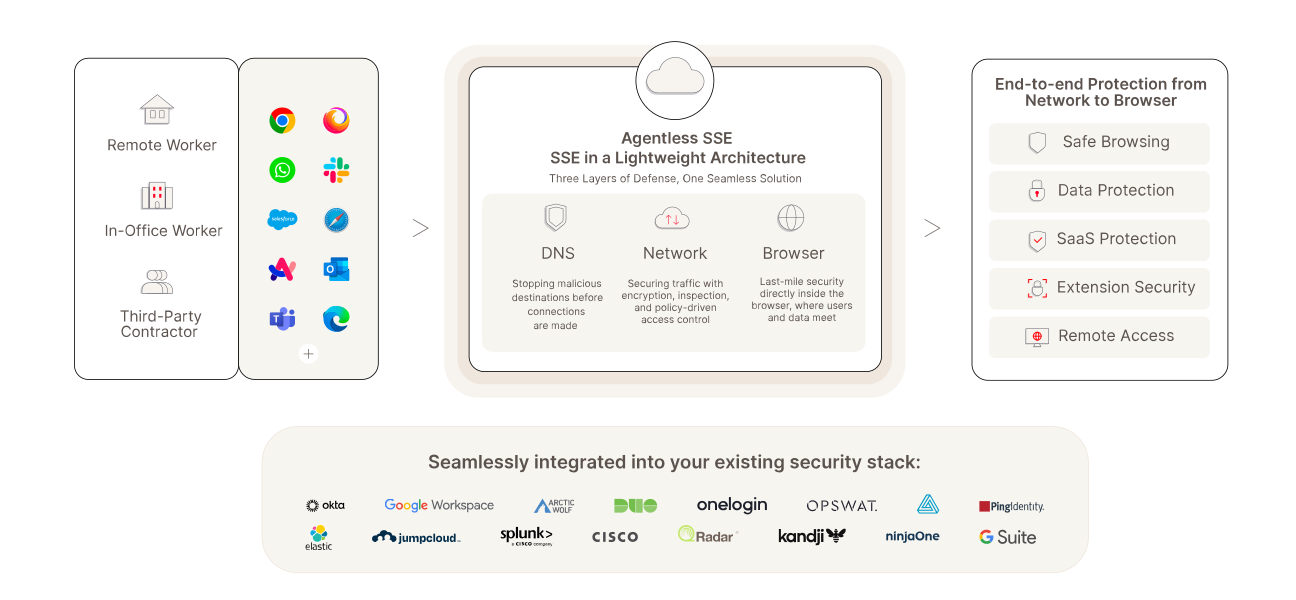
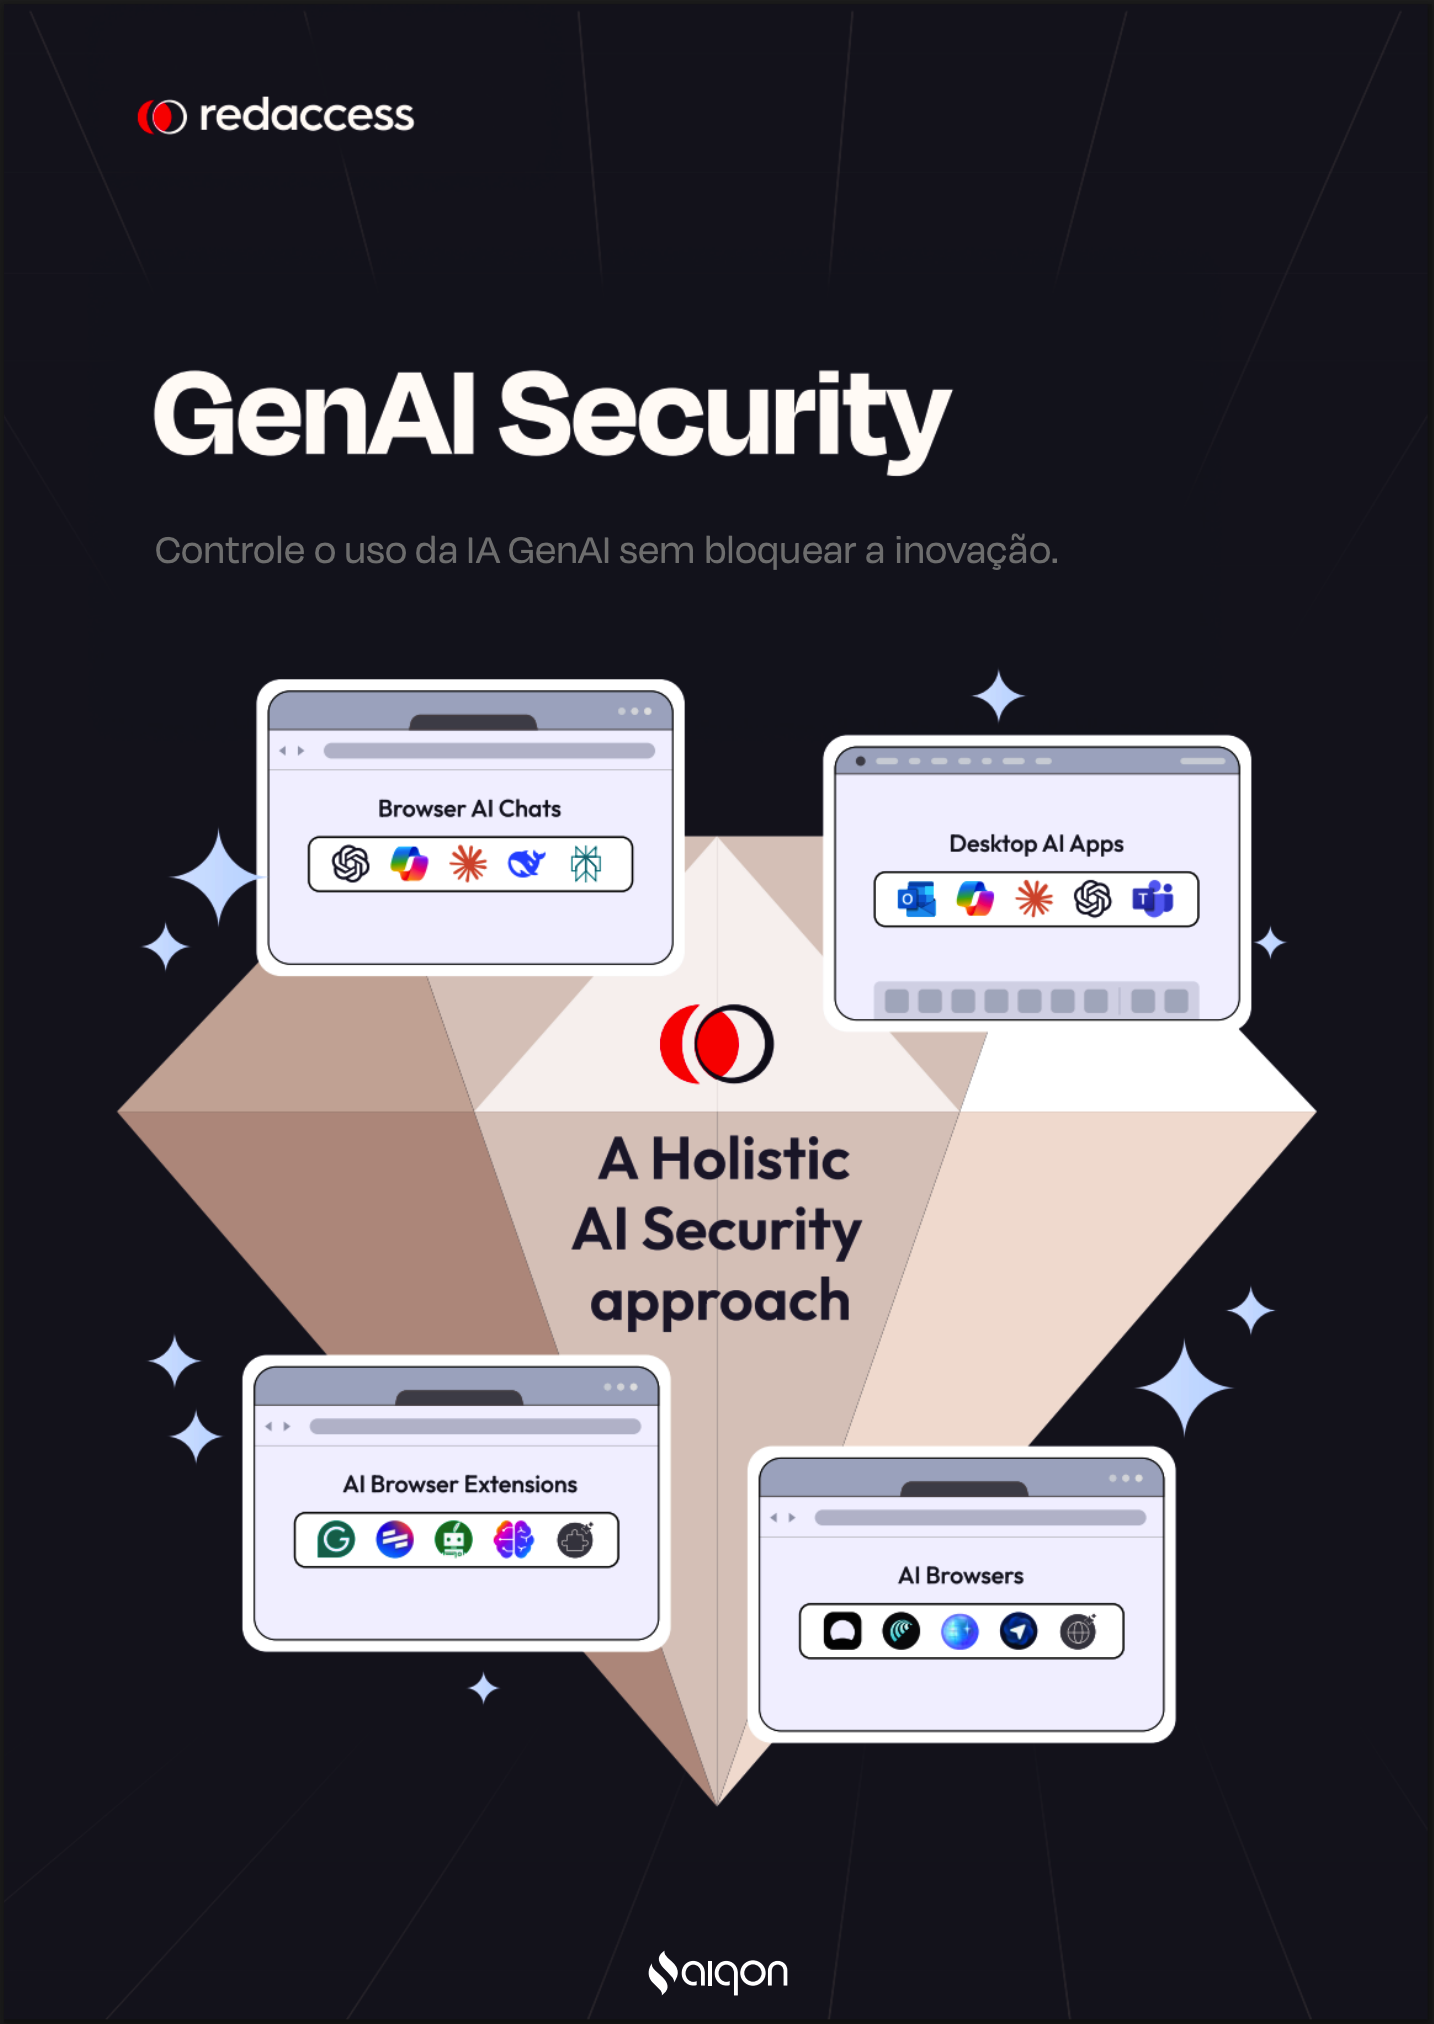
Uma camada de segurança que age dentro da sessão do usuário: no navegador padrão, nos navegadores com IA, nos navegadores embutidos e nos apps de desktop. Ela vê o que vai para cada ferramenta de IA e bloqueia o que não pode sair. Tudo sem instalar agentes, trocar o navegador ou distribuir extensões.
A IA entrou na empresa antes da política.
Os colaboradores já colam contratos, planilhas e código em ferramentas de IA. Proxy, firewall e antivírus não enxergam o que acontece dentro do navegador.
- Documentos e dados sensíveis enviados para ChatGPT, Copilot e outras IAs por upload, prompt ou copiar e colar.
- Ferramentas de IA não liberadas e contas pessoais em uso no ambiente corporativo.
- Extensões e plugins de IA com acesso a tudo o que aparece no navegador.
- Phishing, roubo de token, BYOD e terceiros sem visibilidade nem controle.
Controle de IA e proteção em toda a superfície de trabalho.
Políticas aplicadas em tempo real na sessão do usuário: no navegador, nos apps de desktop e em cada ferramenta de IA.
Controle de uso de IA
Libera, restringe ou bloqueia ferramentas de IA no navegador e no desktop, e separa contas corporativas de contas pessoais.
DLP para IA generativa
Bloqueia o envio de documentos, código-fonte e dados pessoais ou financeiros em prompts, uploads e copiar e colar.
Extensões e plugins de IA
Descobre e monitora Grammarly, plugins do ChatGPT, Copilot e outras extensões, e bloqueia as que oferecem risco.
Cobertura de browsers
Protege browsers padrão, nativos de IA, embutidos e Chromium contra phishing, roubo de token e downloads maliciosos.
Proteção de apps de desktop
Protege Outlook com Copilot, Teams, Zoom e outros apps com navegador embutido, controlando arquivos, copiar e colar e links inseguros.
Integração com SIEM e SOC
Logs completos de cada sessão, exportáveis para SIEM ou SOAR, com alertas.
A solução
Veja o que vai para a IA e bloqueie o que não pode sair.
Cada prompt, upload e cópia é analisado na sessão. A política decide na hora: registra, alerta ou bloqueia.
Diferenciais
Por que a Red Access é diferente
Agentless
Sem instalar nenhum agente adicional no endpoint.
Browser agnostic
O time continua com os navegadores que já usa, sem troca.
Sem rollout de extensão
Nada de gerenciar extensões em cada ferramenta.
Plug and play
Funciona junto das ferramentas atuais, em Windows, macOS, Linux, servidores e VDI.
Casos de uso
Onde a Red Access se aplica
Para quem é
Times que precisam controlar o uso de IA
- Líderes de segurança e TI em empresas globais
- Empresas em que o time já usa IA no dia a dia
- Ambientes com BYOD, terceiros e trabalho híbrido
- Equipes que querem reduzir agentes e complexidade
“Os impactos mais mensuráveis foram a redução do risco e o aumento da visibilidade, com recursos aprimorados de DLP que dão suporte à adoção de IA e nos dão mais controle sobre como os dados são tratados no navegador.”
Materiais para baixar
Datasheet
Conheça o Red Access
Implemente GenAI e segurança agnóstica ao navegador 80% mais rápido.
Download .pdf